Afera w branży! AdFection instalowało spyware i to po samym wyświetleniu reklamy

Branża reklamowa przez lata budowała coraz skuteczniejszą maszynę do odnajdywania właściwego użytkownika w odpowiednim miejscu i czasie. AdFection pokazuje jej znacznie ciemniejszą stronę. Ten sam ekosystem RTB, identyfikatorów reklamowych, fingerprintingu i precyzyjnego targetowania, który pozwala reklamodawcy dotrzeć do potencjalnego klienta, został wykorzystany do namierzania konkretnych urządzeń i dostarczania na nie komercyjnego spyware. Bez kliknięcia w reklamę, bez formularza i bez podejrzanego landing page’a. Dla branży adtech to znacznie poważniejszy problem niż kolejna kampania malvertisingowa.
Złośliwe reklamy nie są dla branży digital marketingu niczym nowym. Malvertising funkcjonuje od lat i zwykle opiera się na dość przewidywalnym schemacie: użytkownik widzi reklamę, klika ją, zostaje przekierowany na fałszywy landing page, stronę z rzekomą inwestycją, komunikat o wirusie albo miejsce, z którego próbuje się nakłonić go do pobrania pliku. W przypadku AdFection mechanizm był znacznie bardziej niepokojący, ponieważ reklama nie była wyłącznie przynętą prowadzącą do właściwego ataku. Sama infrastruktura reklamowa stała się elementem systemu służącego do wyszukiwania odpowiednich urządzeń, ich identyfikowania, a następnie selektywnego dostarczania kodu.
W październiku 2026 roku badacze opisali AdFection jako pierwszy publicznie technicznie potwierdzony przypadek dostarczenia komercyjnego spyware zero-click poprzez targetowane reklamy internetowe. W praktyce oznacza to, że w odpowiednich warunkach użytkownik nie musiał w reklamę kliknąć. Wystarczało jej wyrenderowanie na urządzeniu.
RTB miało znaleźć najlepszego klienta. Może znaleźć również właściwy telefon
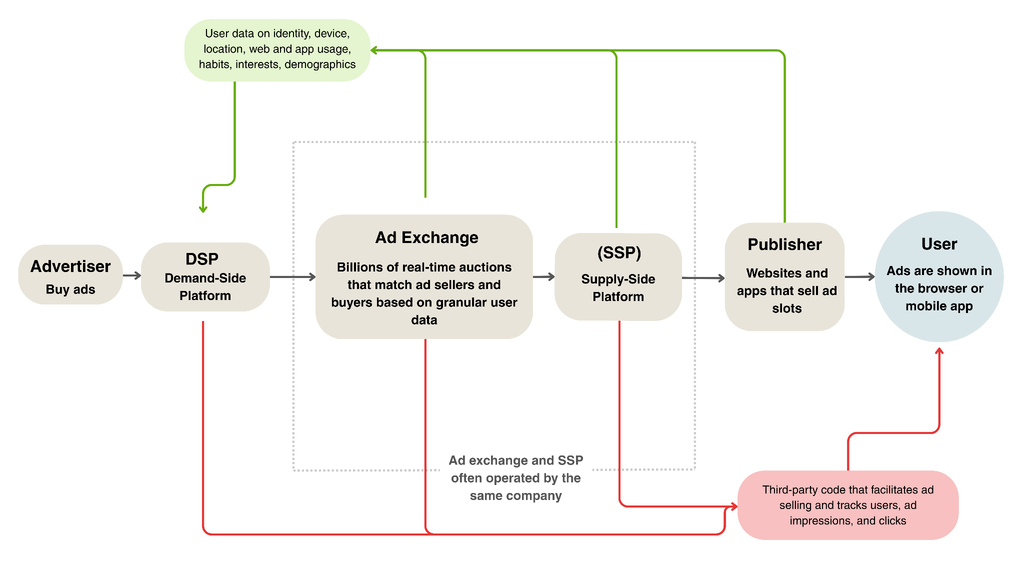
Cały problem zaczyna się w miejscu, które dla branży reklamowej jest zupełnie zwyczajne. Użytkownik otwiera stronę albo aplikację, pojawia się wolna powierzchnia reklamowa, a w ułamku sekundy odbywa się aukcja. Systemy po stronie reklamodawców analizują dostępne informacje i decydują, czy chcą zapłacić za możliwość wyświetlenia reklamy właśnie tej osobie. Real-Time Bidding funkcjonuje w gigantycznej skali, a wraz z aukcjami reklamowymi przepływa ogrom informacji dotyczących użytkowników i ich urządzeń.
Z marketingowego punktu widzenia to potężne narzędzie. Pozwala odsiać przypadkowych odbiorców i skoncentrować budżet na tych, którzy z największym prawdopodobieństwem wykonają oczekiwaną akcję. Problem pojawia się wtedy, gdy zmienimy sam cel kampanii. Nie chcemy już znaleźć osoby, która kupi buty, wykupi abonament albo zapisze się do newslettera. Chcemy znaleźć konkretny telefon należący do konkretnej osoby.
Nagle dane, które służyły do targetowania reklam, zaczynają mieć zupełnie inne zastosowanie. Identyfikator reklamowy urządzenia, adres IP, cookie, informacje o systemie czy inne parametry techniczne mogą stać się elementami pozwalającymi rozpoznać wybrany sprzęt pośród milionów innych. AdFection pokazuje więc coś bardzo niewygodnego dla całej branży: techniczna granica pomiędzy zaawansowanym targetowaniem marketingowym a zaawansowanym targetowaniem cyberataku może być zaskakująco cienka.
Discover-Tech wyglądał jak kolejny element rynku adtech
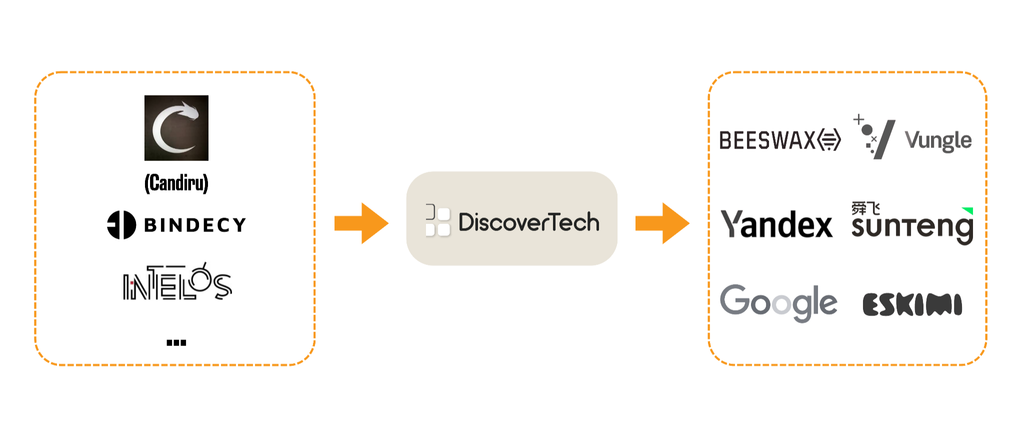
Według ustaleń badaczy kluczową rolę w całej operacji odgrywała izraelska spółka Discover-Tech. Firma funkcjonowała w normalnym łańcuchu reklamowym, posiadała własne narzędzia do zakupu powierzchni i współpracowała z podmiotami obecnymi w ekosystemie programmatic. Z zewnątrz nie musiało to wyglądać jak działalność firmy powiązanej z zaawansowanym systemem inwigilacji. Discover-Tech funkcjonował tam, gdzie tysiące innych podmiotów adtech.
To właśnie jest jeden z najbardziej niepokojących elementów całej historii. Infrastruktura Discover-Tech nie funkcjonowała w odizolowanym, „podziemnym” internecie. Przeciwnie — była połączona z normalnym rynkiem reklamowym, korzystając z usług i technologii dużych dostawców.
Wiele reklam powiązanych z infrastrukturą Discover-Tech zawierało skrypt odwołujący się do zewnętrznych serwerów. W momencie wyrenderowania reklamy kod mógł przekazywać informacje pozwalające rozpoznać urządzenie, między innymi identyfikatory reklamowe i dane techniczne. Następnie serwer podejmował decyzję, co zwrócić. Jeżeli urządzenie nie było interesujące, odpowiedź mogła nie zawierać niczego szczególnego. Jeżeli natomiast odpowiadało wybranemu celowi, system mógł zwrócić dodatkowy kod.
To właśnie ten element sprawia, że AdFection jest tak ciekawy z perspektywy całej branży reklamowej. Typowy system weryfikacji może sprawdzić kreację i zobaczyć coś całkowicie niewinnego. Kolejne automatyczne skanowanie może dać dokładnie taki sam rezultat. Właściwa zawartość może zostać dostarczona dopiero urządzeniu o odpowiednim adresie IP, identyfikatorze, lokalizacji albo kombinacji kilku parametrów.
W marketingu internetowym znamy podobne mechanizmy pod pojęciem cloakingu. Tutaj zostały jednak wykorzystane na zupełnie innym poziomie. Nie chodziło o pokazanie jednej wersji strony automatowi, a innej człowiekowi. Chodziło o to, aby milionom zwykłych użytkowników nie pokazywać niczego podejrzanego, a właściwy kod dostarczyć wyłącznie do urządzenia będącego rzeczywistym celem.
Reklama mogła wyglądać zupełnie zwyczajnie
Jednym z najbardziej sugestywnych elementów całego śledztwa są przykłady faktycznych reklam obsługiwanych przez infrastrukturę Discover-Tech. Nie przypominają one typowych „złośliwych reklam”, które kojarzymy z agresywnym komunikatem o wirusie, migającym przyciskiem pobierania czy podejrzanie atrakcyjną ofertą.
To normalnie wyglądające bannery.
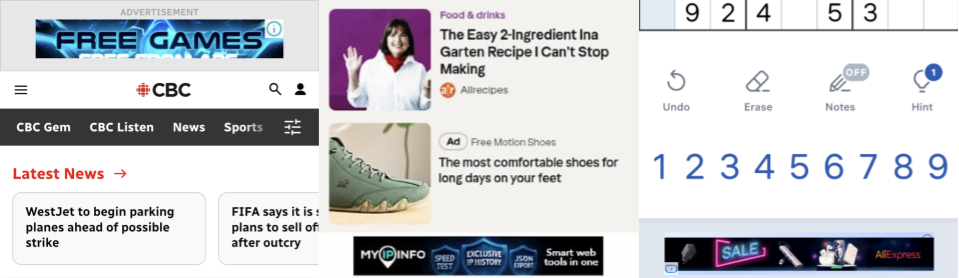
I właśnie dlatego AdFection tak dobrze wykorzystuje specyfikę reklamy programmatic. Użytkownik nie musi podejrzewać, że dzieje się cokolwiek niezwykłego. Nie musi również w reklamę kliknąć. Reklama może zostać po prostu wyrenderowana podczas czytania artykułu albo korzystania z aplikacji, podczas gdy osadzony w niej kod wykonuje kolejne operacje w tle.
Afiliacja jako część układanki
Dla AffMarketing.pl szczególnie interesujący jest wątek afiliacyjny. W analizowanym ruchu Discover-Tech bardzo dużą część emitowanych materiałów stanowiły placementy afiliacyjne. Według analizy ruchu z sierpnia 2026 roku około 60 proc. obserwowanych kreacji było związanych z afiliacją. Pojawiały się między innymi bannery prowadzące przez linki partnerskie do AliExpress.
Nie oznacza to oczywiście, że sam marketing afiliacyjny odegrał tutaj rolę w dostarczeniu spyware. Znacznie ciekawsze jest coś innego: afiliacja mogła zapewniać kampaniom wygląd normalnej działalności performance marketingowej. Z zewnątrz wszystko się zgadzało — banner reklamowy, znana marka, link partnerski, normalna strona docelowa.
Problem pojawia się dopiero wtedy, kiedy zaczniemy analizować ekonomię takiego działania. Kupowanie ogromnej ilości powierzchni reklamowej, również na wartościowych serwisach, tylko po to, aby próbować zarabiać na prowizjach z AliExpress, trudno uznać za najbardziej oczywisty model biznesowy. Jeszcze więcej pytań rodzi fakt, że duża część budżetu reklamowego była kierowana na promocję należącego do Discover-Tech serwisu MyIPInfo, który nie posiadał widocznego modelu monetyzacji odpowiadającego skali zakupionego ruchu.
I tutaj pojawia się bardzo ciekawa lekcja dla branży performance. Prawidłowy link afiliacyjny, znana marka na końcu ścieżki i poprawnie działająca reklama nie muszą oznaczać, że rzeczywistym ekonomicznym celem całej kampanii jest wygenerowanie sprzedaży. Reklama może pełnić również funkcję techniczną: pozwalać dotrzeć do urządzenia, zebrać parametry użytkownika albo sprawdzić, czy dana osoba pojawia się w konkretnej sieci.
To zmienia sposób patrzenia na fraud reklamowy. Przyzwyczailiśmy się, że oszustwo w afiliacji oznacza fałszywe leady, cookie stuffing, generowanie nieprawidłowego ruchu, podszywanie się pod użytkowników czy wyłudzanie prowizji. AdFection pokazuje scenariusz, w którym reklama lub kampania afiliacyjna może być jedynie wiarygodną warstwą przykrywającą zupełnie inny cel operacyjny.
Najpierw reklama, chwilę później infekcja
Mechanizm ataku dobrze pokazuje jego oś czasu. Najpierw na urządzeniu celu renderowała się reklama i następowało połączenie z infrastrukturą Discover-Tech. Jeżeli urządzenie zostało zakwalifikowane jako właściwy cel, serwer mógł zwrócić dodatkowy JavaScript kierujący ruch dalej, do infrastruktury powiązanej ze spyware Candiru. Kolejne etapy obejmowały walidację urządzenia, wykorzystanie exploita i nawiązanie komunikacji z serwerem Command & Control.
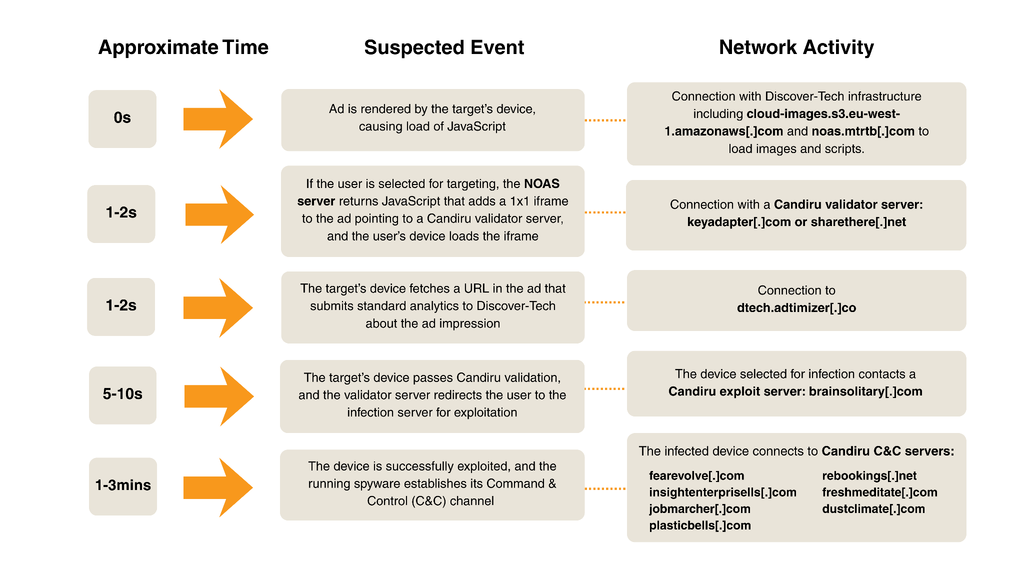
Najbardziej uderzające jest tempo całego procesu. Według zrekonstruowanego przebiegu pierwsze połączenia następowały natychmiast po wyrenderowaniu reklamy, po kilku sekundach urządzenie mogło zostać skierowane do serwera exploita, a w ciągu minut zainfekowane urządzenie mogło już komunikować się z infrastrukturą sterującą spyware.
Najpierw miliony użytkowników, potem kilkadziesiąt właściwych urządzeń
W ramach śledztwa potwierdzono infekcje co najmniej 45 urządzeń osób związanych z Al Jazeerą w latach 2024–2025. Na pierwszy rzut oka 45 urządzeń nie brzmi imponująco, szczególnie w zestawieniu ze skalą rynku programmatic. I właśnie dlatego ten przypadek jest tak interesujący.
W takim modelu nie trzeba infekować milionów telefonów. Można obserwować sygnały pochodzące z milionów urządzeń tylko po to, aby znaleźć kilkadziesiąt właściwych. To zasadnicza różnica pomiędzy typowym internetowym scamem a narzędziem wykorzystywanym do precyzyjnej inwigilacji. Klasyczny oszust chce znaleźć jak największą liczbę osób, które klikną reklamę i dadzą się nabrać. Operator komercyjnego spyware może być zainteresowany zaledwie jednym konkretnym dziennikarzem, politykiem, urzędnikiem lub pracownikiem strategicznej firmy.
Programmatic jest do tego zadania znakomicie przygotowany, ponieważ od lat jest optymalizowany dokładnie pod ten sam problem: jak znaleźć bardzo konkretną osobę w ogromnym morzu użytkowników internetu.
Skala działalności Discover-Tech pokazuje, jak potężnym narzędziem może być taka infrastruktura. W ciągu zaledwie czterech miesięcy system firmy złożył około 3,77 miliarda ofert zakupu powierzchni reklamowej, z czego setki milionów zakończyły się wygraną aukcji. Reklamy trafiły do dziesiątek tysięcy aplikacji mobilnych oraz ponad stu tysięcy serwisów internetowych.
Problem dla wydawców, którzy sami niczego złego nie zrobili
Historia AdFection powinna szczególnie zainteresować wydawców. Właściciel serwisu może mieć poprawnie zabezpieczony WordPress, aktualne wtyczki, bezpieczny hosting i żadnego włamania, a mimo to jego użytkownik może otrzymać potencjalnie niebezpieczną zawartość poprzez zewnętrzny łańcuch reklamowy.
To efekt architektury współczesnej reklamy programmatic. Wydawca nie zatwierdza ręcznie każdej reklamy, która pojawia się przed każdym użytkownikiem. Pomiędzy serwisem a finalnym reklamodawcą mogą działać SSP, DSP, giełdy reklamowe, resellerzy, systemy pomiarowe, dostawcy danych i dodatkowe skrypty firm trzecich. Przy tak skomplikowanym łańcuchu ocena bezpieczeństwa pojedynczej kreacji nie zawsze wystarcza.
Jeszcze większym problemem jest fakt, że potencjalnie niebezpieczne zachowanie może być selektywne. Ten sam tag reklamowy dla pracownika firmy antyfraudowej może zwrócić pustą odpowiedź, a dla właściwego urządzenia — dodatkowy skrypt. W klasycznym modelu kontroli reklam wykrycie takiego mechanizmu staje się niezwykle trudne.
Zatwierdzony partner nie zawsze oznacza bezpiecznego partnera
Sprawa ma jeszcze jeden wymiar, który powinien być sygnałem ostrzegawczym dla podmiotów korzystających z zewnętrznych dostawców adtech. Discover-Tech przez lata funkcjonował w branżowym ekosystemie i pojawiał się wśród dostawców akceptowanych przez duże platformy oraz organizacje branżowe. Taka obecność zwiększała wiarygodność firmy i ułatwiała jej działanie na dużą skalę.
Po ujawnieniu sprawy partnerzy zaczęli odcinać Discover-Tech od swoich systemów, blokować konta i domeny oraz wycofywać firmę z branżowych list. To pokazuje ważną rzecz: formalna obecność partnera w ekosystemie nie może być traktowana jako substytut ciągłego monitorowania tego, co rzeczywiście dzieje się w łańcuchu reklamowym.
Szczególnie wtedy, gdy dostawca ma techniczną możliwość wykonywania zewnętrznego JavaScriptu, kontaktowania się z własną infrastrukturą oraz podejmowania decyzji zależnie od parametrów urządzenia.
AdFection to także kryzys wizerunkowy dla reklamy behawioralnej
Dyskusja dotycząca prywatności w reklamie internetowej przez lata obracała się wokół dość przewidywalnych pytań. Ile platforma wie o użytkowniku? Czy powinna znać jego historię zakupową? Czy można śledzić człowieka pomiędzy różnymi stronami? Jak długo powinien funkcjonować identyfikator reklamowy?
AdFection przesuwa tę debatę na zupełnie inny poziom. Do tej pory jednym z najmocniejszych argumentów przeciwników reklamy behawioralnej było stwierdzenie, że użytkownik jest śledzony po internecie po to, aby po obejrzeniu ekspresu do kawy widzieć przez tydzień reklamy ekspresów do kawy. Teraz pojawia się przykład pokazujący, że infrastruktura umożliwiająca tak precyzyjną identyfikację użytkownika może zostać wykorzystana również jako element systemu dostarczania spyware.
Nie oznacza to oczywiście, że programmatic jest z definicji niebezpieczny ani że każdy system reklamowy może zostać wykorzystany w identyczny sposób. Pokazuje jednak, że dane zbierane dla celów marketingowych mają wartość znacznie wykraczającą poza marketing.
Branża musi patrzeć nie tylko na reklamę, ale również na zachowanie kodu
Najprostszą odpowiedzią na podobny incydent jest dodanie domen i kont do blacklisty. W przypadku Discover-Tech właśnie to się wydarzyło i było to konieczne. Problem polega na tym, że blokada pojedynczej firmy nie usuwa mechanizmu, który pozwolił jej działać.
Inny podmiot może jutro wykorzystać nowe domeny, nowe konta i nieco zmodyfikowany sposób cloakingu. Jeżeli system reklamowy nadal pozwala reklamie kontaktować się z zewnętrzną infrastrukturą i wykonywać zwracany kod, ryzyko pozostaje.
Dlatego AdFection może wymusić na branży znacznie mocniejsze podejście do analizy zachowania reklam. Nie tylko sprawdzanie samej kreacji przed emisją, ale również kontrolę późniejszych wywołań sieciowych, zachowania zależnego od urządzenia, fingerprintingu i kodu pobieranego już po wyrenderowaniu reklamy.
Reklama miała znaleźć klienta. Znalazła ofiarę
AdFection jest fascynującym przypadkiem właśnie dlatego, że napastnicy nie musieli stworzyć własnego globalnego systemu umożliwiającego docieranie do milionów urządzeń. Taki system już istniał. Stworzyła go branża reklamowa.
Programmatic, Real-Time Bidding, identyfikatory reklamowe i profilowanie użytkowników powstały po to, aby odpowiedzieć na jedno pytanie: któremu człowiekowi powinniśmy wyświetlić tę konkretną reklamę?
AdFection pokazuje, że dokładnie tę samą infrastrukturę można próbować wykorzystać do odpowiedzi na inne pytanie: na którym urządzeniu znajduje się człowiek, którego chcemy zaatakować?
I właśnie dlatego nie jest to wyłącznie kolejna historia o spyware. To przede wszystkim bardzo poważne ostrzeżenie dla całego ekosystemu reklamy programmatic, afiliacji i adtechu.
Podobało Ci się? Podziel się...